온라인과 오프라인 경계 무너뜨려 위험성 증폭
진짜 위에 가짜 QR코드 덧붙였을 줄이야
익숙한 기술에 공신력으로 경계심 무장해제
개인정보, 금융 정보 요구하면 행동 멈추고 신고해야
무턱대고 찍지도, 보이는 대로 믿지도 말고 의심하라
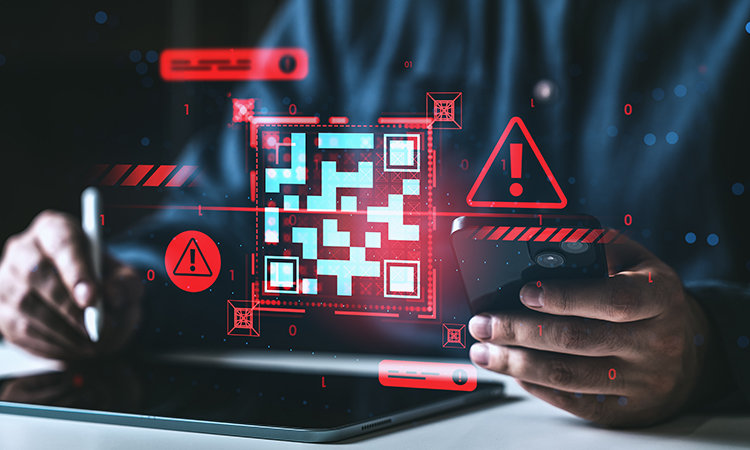
QR코드를 이용해 사기 사이트로 유도하는 ‘큐싱’ 범죄가 기승을 부리고 있다. Gettyimage
문제는 너무 익숙해진 나머지 QR코드를 볼 때 별다른 경계심을 갖지 않는다는 점이다. 우리는 QR코드가 어디에 붙어 있느냐에 따라 그 용도를 짐작할 뿐이다. 식당에 있으면 메뉴판으로, 주차장에 있으면 결제수단으로, 택배 상자에 있으면 배송 정보로 여긴다.
바로 그 익숙함을 사기범들이 노린다. QR코드와 피싱(phishing)을 합친 ‘큐싱(qshing)’이 기승을 부리는 이유다. 큐싱은 정상적인 QR코드처럼 보이는 코드로 가짜 사이트에 접속하게 하거나 악성 앱을 설치하게 한 뒤 개인정보와 금융 정보를 빼내는 수법이다.
위험은 QR코드 자체가 아니라, 사람들이 QR코드를 의심하지 않는 데서 비롯된다. 모르는 번호로 온 문자에 인터넷 주소가 적혀 있으면 우리는 한 번쯤 ‘이 링크를 눌러도 될까’ 경계하고, 출처가 불분명하면 아예 삭제하기도 한다. 하지만 QR코드 앞에서는 다르다. ‘이게 링크인가’를 따지기보다 그저 ‘찍으면 정보를 볼 수 있는 것’쯤으로 여긴다. QR코드를 찍는 행동 자체를 위험하다고 인식하지 않는 것이다. 사기범의 심리전은 바로 그 순간 시작된다.
피해자가 정상 절차 따른다고 믿게 만들어
경찰청이 소개한 실제 큐싱 사례를 보면 금융거래 과정에서 추가 인증을 요구하는 QR코드를 정상 절차로 오인한 피해자가 있었다. 피해자는 QR코드를 촬영한 뒤 보안카드 등을 요구받는 과정에서 이상함을 느꼈지만, 이미 휴대전화 소액결제로 35만 원이 빠져나간 뒤였다. 사기범의 수법은 치밀했다. 먼저 피해자가 정상 금융 사이트에 접속한 것처럼 보이게 한다. 이후 추가 인증이 필요한 것처럼 화면을 꾸민다. 그리고 QR코드를 제시한다. 피해자는 자신이 금융거래를 하는 과정이라고 생각했기 때문에 QR코드를 특별히 의심하지 않는다. ‘은행에서 요구하는 인증 절차겠지’ 하고 생각하는 순간, 경계심은 한 단계 더 낮아진다.QR코드에 휴대폰 렌즈를 갖다 대면 악성 앱 설치나 가짜 금융 사이트 접속으로 이어진다. 피해자는 그 순간까지도 자신이 사기를 당하고 있다는 사실을 알지 못한다. 오히려 ‘보안을 강화하기 위한 절차를 잘 따르고 있다’고 생각할 수도 있다. 여기서 큐싱의 무서운 점이 드러난다. 사기범은 피해자에게 억지로 행동을 강요하지 않는다. 피해자가 스스로 QR코드를 찍게 만든다. 피해자가 스스로 개인정보를 입력하게 만들고, 스스로 앱을 설치하게 만든다. 사기범이 원하는 것은 피해자의 손이 아니라 판단력을 빼앗는 것이다. 피해자 처지에서는 억울할 수밖에 없다. ‘QR코드 하나 찍었을 뿐인데 왜 이런 일이 생겼을까’ 하고 생각한다. 그러나 그 짧은 행동 안에서 사기범이 숨겨놓은 수많은 심리적 장치가 작동한 것이다. 그 사실을 미처 알아채지 못했을 뿐.
더 교묘한 방법도 있다. 실제 생활공간에 붙어 있는 정상 QR코드 위에 가짜 QR코드 스티커를 덧붙이는 방식이다. 2024년 10월 공유형 킥보드에 부착된 정상 QR코드를 가짜 QR코드로 덮어씌운 큐싱 시도가 확인돼 정부가 주의를 당부한 바 있다. 이런 경우 피해자는 QR코드를 의심할 이유가 더 적다. 킥보드에 붙어 있으니 당연히 킥보드 업체가 제공한 것이라고 여긴다. 주차장 정산기에 붙어 있으면 주차 요금 결제용으로, 제품 포장에 인쇄돼 있으면 제품 정보를 확인하는 공식 QR코드로 믿는다. 사기범은 바로 그 믿음을 파고든다.
익숙한 기술과 공신력으로 경계심 무장해제
사람은 익숙한 것에 대해 상대적으로 편안함을 느낀다. 심리학에서는 이를 ‘친숙성 효과(familiarity effect)’로 설명한다. QR코드가 대표적이다. 몇 년 전만 해도 QR코드를 찍는 일이 낯설었지만 지금은 그렇지 않다. 식당에서도, 카페에서도, 병원에서도, 주차장에서도 우리는 아무런 의심 없이 QR코드를 찍는다.반복된 행동은 생각을 줄인다. 카메라를 켜고 QR코드에 갖다 대는 행동에는 별다른 판단이 필요하지 않다. 너무 익숙하기 때문이다. 그래서 어느 순간부터 우리는 ‘찍을까 말까’를 판단하기 전에 이미 카메라를 켜고 QR코드로 향한다. 이른바 자동화된 행동(automatic behavior)이다. 사기범은 바로 이 지점을 파고든다. 사람이 충분히 생각하고 판단할 시간을 주지 않고 익숙한 행동을 그대로 이어가게 만드는 것이다.
거기에 ‘권위 효과(authority effect)’까지 더해지면 경계심은 더욱 낮아진다. ‘은행에서 안내한 거겠지’ ‘유명 기업 제품인데 설마 문제가 있겠어’ ‘공공기관에서 사용하는 QR코드니까 안전하겠지’ 등등 사람은 QR코드의 안전성을 직접 확인하기보다 그 QR코드와 연결된 기관이나 장소를 믿는다. 결국 큐싱은 QR코드 자체가 아니라 상황에 대한 신뢰를 이용하는 범죄다.
또 하나 주목해야 할 것이 ‘인지적 구두쇠(cognitive miser)’라는 인간의 판단 특성이다. 사람은 모든 정보를 매번 깊이 분석하지 않는다. 일상생활에서 수많은 결정을 내려야 하기에 대부분의 상황에서는 빠르고 간단하게 판단한다. QR코드를 볼 때도 마찬가지다. ‘찍으면 되겠지’ 하는 짧은 생각으로 행동한다. 사실 우리는 하루에도 수많은 정보를 접한다. 식당에서 메뉴를 고르고, 주차 요금을 내고, 택배를 확인하고, 인터넷을 검색한다. 그때마다 ‘이 QR코드가 혹시 범죄에 이용됐을 가능성은 없을까’ 하고 생각한다면 일상생활 자체가 불가능할 것이다. 사기범들은 이러한 실상을 잘 안다. 그래서 QR코드를 가짜로 만드는 데 그치지 않는다. 사람들이 의심하지 않아도 되는 상황으로 보이게 만든다.
정상적인 금융 사이트처럼 보이는 화면을 만들고, 공식 안내문처럼 꾸민다. 주차장에서는 실제 결제 안내판처럼 보이게 하고, 킥보드에 원래 부착돼 있던 QR코드처럼 위장한다. 결국 피해자는 QR코드를 믿은 것이 아니라 ‘이 상황이라면 QR코드를 찍어도 괜찮다’고 판단하게 된다. 이것이 큐싱의 무서운 점이다. 범죄자가 피해자의 판단을 직접 조종하는 것이 아니라, 피해자가 스스로 판단했다고 믿도록 만드는 것이다. 온라인과 오프라인의 경계가 사라지는 것이다. 큐싱이 여느 피싱 범죄보다 더욱 위험한 이유도 범죄의 공간이 온라인에만 머물지 않기 때문이다.
정부와 관계 기관도 큐싱 위험을 지속적으로 경고하고 있다. 2024년에는 과학기술정보통신부·교육부·여성가족부·개인정보보호위원회·경찰청·한국인터넷진흥원(KISA) 등이 큐싱 대응 자료를 발표하며 악성 앱 설치에 따른 개인정보와 금융 정보 탈취, 소액결제 등의 피해 가능성을 알렸다. 2026년 7월에는 식품 포장에 표시된 QR코드를 악용할 가능성까지 정부가 경고했다. 식품 정보를 확인하려고 QR코드를 찍으면 가짜 사이트로 연결해 개인정보나 계좌 정보 입력을 요구하거나 특정 앱 설치를 유도하는 식이다.
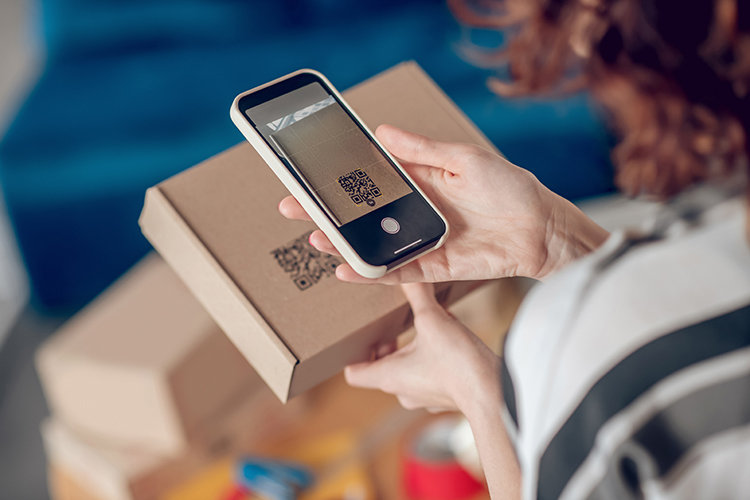
택배 상자에 붙어 있는 QR코드가 가짜가 아닌지 의심할 필요가 있다. Gettyimage
‘잠깐, 이걸 왜 찍어야 하지?’ 의심하는 습관 절실
최근 해외에서도 피해 사례가 잇따르고 있다. 미국 연방수사국(FBI)은 주문하지 않은 택배에 QR코드를 넣어 촬영을 유도한 뒤 개인정보나 금융 정보를 입력하게 하거나 악성 프로그램을 내려받게 하는 수법을 경고했다. 영국에서는 주차 요금 결제용 QR코드 위에 가짜 코드를 덧붙여 운전자를 가짜 결제 사이트로 유도하는 범죄가 잇따라 발생했다. 올해 4월 룩셈부르크에서는 시내 주차 정산기 곳곳에 ‘스캔해서 결제하세요’라는 가짜 QR코드 스티커가 붙었는데, 이를 찍으면 가짜 결제 사이트로 연결돼 카드번호와 보안코드(CVV)까지 빼내도록 설계돼 있었다.이처럼 큐싱은 이제 인터넷 안에서만 벌어지는 범죄가 아니다. 거리의 안내판과 우편물, 주차장과 킥보드, 택배 상자와 식품 포장까지 우리가 실제로 보고 만지는 공간이 범죄의 무대가 되고 있다. 스마트폰이 일상의 모든 공간과 연결되면서 범죄 역시 그 연결을 따라 확장되는 것이다.
그렇다고 QR코드를 무조건 피할 수는 없다. QR코드는 분명 편리하고 유용한 기술이고, 앞으로도 우리 일상에서 계속 쓰일 것이다. 중요한 것은 ‘찍느냐, 마느냐’가 아니라 찍기 전후로 ‘한 번 더 확인하는 습관’이다. 공공장소에서 QR코드를 발견했다면 누가 설치한 것인지, 기존 QR코드 위에 새 스티커가 덧붙어 있지는 않은지 살펴야 한다. 촬영한 뒤에는 연결된 주소가 실제 기관이나 업체의 공식 사이트인지 확인할 필요가 있다.
특히 메뉴나 배송 정보처럼 단순한 내용을 확인하려 했는데 개인정보나 금융 정보, 인증번호를 요구하거나 출처가 불분명한 앱 설치를 유도한다면 즉시 멈춰야 한다. ‘메뉴를 보려고 찍었는데 왜 앱을 설치하라고 하지?’ ‘택배 위치를 확인하려 했는데 왜 금융 정보를 입력하라고 하지?’ 이처럼 원래 이용하려던 서비스와 무관한 것을 요구한다면 그 자체가 위험신호다. 사기 예방의 핵심은 모든 위험을 미리 알아내는 것이 아니라, 정상적인 상황과 다르다는 것을 알아차리고 곧바로 행동을 멈추는 데 있다.
사기 예방에서 중요한 점은 위험을 미리 알아채는 것보다, 정상적 상황과 다른 점을 눈치챘다면 즉시 행동을 멈추는 데 있다. ‘왜 이런 것을 요구하지?’ 하는 짧은 질문 하나가 피해를 막는 출발점이 된다. 이미 악성 앱이 설치된 것으로 의심된다면 신속하게 대응해야 한다. 관계 기관은 이런 경우 스마트폰을 비행기 모드로 바꿔 통신을 차단하고, 모바일 백신 등으로 악성 앱을 삭제하라고 안내하고 있다.
사기범들은 새로운 기술을 만들어내기보다 우리에게 익숙한 기술을 범죄에 끌어들이는 데 능숙하다. QR코드도 마찬가지다. 지금 필요한 것은 편리함을 포기하는 것이 아니라 편리함을 곧 안전으로 여기지 않는 태도다. QR코드를 찍는 데는 1초도 걸리지 않지만, 그 짧은 행동이 개인정보와 금융 정보를 빼앗기는 출발점이 될 수 있다. 찍기 전 단 1초만 멈춰 ‘누가 만든 QR코드인지, 왜 지금 이걸 찍어야 하는지’ 스스로에게 묻는 것. 그 작은 의심 하나가 가장 강력한 보안장치가 될 수 있다.